Bueno antes que nada este ataque no es mio.
Solo les dejo una pequeña descripcion de que trata, lo que pueden atacar, y como solucionarlo y les dejare post y video del autor.
Cross site port attackcomo sus propias palabras lo dicen ataca los puertos, es decir hace un escaneo de puerto desde la misma pagina web, esto incluyendo la url con un puerto especifico, ejemplo
http://underc0de.org:22/credits.txt en este caso seria escanear el puerto 22, claro esto sabiendo que es una aplicacion vulnerable, lo que seria como si el servidor fuera un proxy y nos analiza el puerto, pueden usar esta aplicacion vulnerable: Los enlaces son solo para miembros.
Registrate o
iniciá sesión agregando el ejemplo anterior les un error el puerto no esta abierto pero si lo agregan con el puerto 21 funciona bien con bandera es decir el puerto esta abierto


ejemplo puerto 21 de underc0de abierto muestra la bandera
xd

imagen de ejemplo no es mia
en este caso serian ataques externos, pero tambien puede haber ataques internos, como por ejemplo escanear la misma pagina donde estas trabajando, los dispositivos que tiene la maquina, ver la intranet, atacar sqli a una web externa y usar la web vulnerable como proxy,
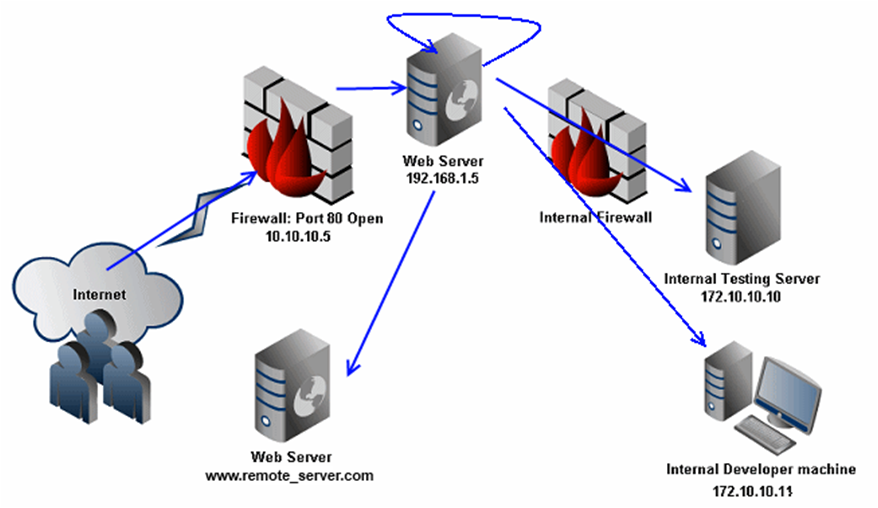
imagen que muestra como usan el servidor como proxy XD!
explotar programas locales, leer archivos locales con el uso de el protocolo Los enlaces son solo para miembros.
Registrate o
iniciá sesiónunas imagenes de ejemplo que el autor ataco con este ataque:

ataque de xspa en google
Los enlaces son solo para miembros.
Registrate o
iniciá sesión
un buffer overflow atacando desde xspa

dispositivo modem dlink router con un ataque xspa

imagen donde lee el /etc/passwd con el protocolo Los enlaces son solo para miembros.
Registrate o
iniciá sesiónTodas estas webs pueden ser atacadas por que en realidad lo que hacen es pedir un recurso desde una url externa, por ejemplo:

pide una url externa como recurso, pero claro todos estos ya han sido fixeados por que el autor los reporto....
ahora como se pueden arreglar esta vuln?primero que nada validando el content-type
mostrar los mensajes de errores - por ejemplo: informacion invalida
restringir ciertos puertos
bloquear ips con blacklist y whitelist - aqui se puede incluir las ips de la misma intranet
bloqueando protocolos como Los enlaces son solo para miembros.
Registrate o
iniciá sesión ftp:// si no quieren que entren esta claro
bueno este no es un tutorial nunca tratara de serlo solo es una breve descripcion, si quieren ver el tutorial de verdad, aqui les dejo las tres partes del autor definitivamente bien descriptivas
Enlaces
Los enlaces son solo para miembros.
Registrate o
iniciá sesiónLos enlaces son solo para miembros.
Registrate o
iniciá sesiónLos enlaces son solo para miembros.
Registrate o
iniciá sesióny el video del autor que les prometi xD
VideoLos enlaces son solo para miembros.
Registrate o
iniciá sesiónsaludos espero lean xD

