Muy buenas Underc0ders.
En el día de hoy voy a enseñar como se podría hacer un análisis de un malware analizando el tráfico que este genera. ¿Por qué vamos a analizar el trafico? Simplemente porque es rápido y muchos tipos de malwares son faciles de identificar analizando el tráfico.
En esta ocasión es un malware que he preparado yo, el malware podría estar mejor hecho para que no lo detectaran los antivirus y podría tener el icono de una imagen o algo similar, pero como es solo para una prueba eso me daba igual.
Partimos de este malware, el cual vamos a abrir desde una máquina virtual.

Yo lo primero que voy a hacer va a ser darle una ojeada rápida al regedit de Windows para ver si este malware a modificado algo en relación a las claves que contienen la información de lo que se inicia con Windows. Para ello hay que tener en cuenta las siguientes rutas.
CitarHKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\RunOnce
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run
Hkey_current_user\software\microsoft\windows\currentversion\runonce
Entonces en una de estas rutas se ve que se ha añadido un valor que antes no estaba.
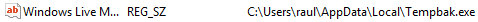
Es muy sospechoso ese tal Tembak.exe, por lo tanto voy a tomar ese ejecutable para hacer el análisis de trafico de datos, para ello voy a abrir la consola y voy a escribir el siguiente comando, el cual me da de una forma muy general las conexiones que hace cada programa.
Citarnetstat -nb
Allí puedo ver que hay una IP con la que se comunica por el puerto 21, es decir ftp, vamos a usar Los enlaces son solo para miembros.
Registrate o
iniciá sesión para poder analizar lo que hace.

En este caso vamos a analizar lo que hace a través del protocolo comentado, pero también es muy típico que se use SMTP, por si acaso dejo
aquí un tutorial sobre Wireshark. El filtro que yo voy a usar es el siguiente.
Citarip.dst== "ip" && ftp
Ahora puedo ver mucha información sobre lo que está pasando, archivos que se envían y demás cosas, pero me voy a centrar en esto. Veo que se conecta a un server de hosting ftp, y tengo el usuario y contraseña.

Aunque con todas las conexiones se puede sacar mucha información, simplemente me voy a conectar al ftp a ver que hay.
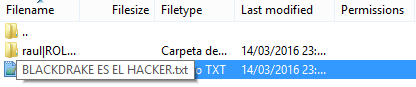
Aja
@blackdrake , te pille.
Esto es solo una prueba para tener una idea de como se podría analizar facilmente, el resto es imaginación.
También me pueden seguir en Twitter si les hace ilusión: Los enlaces son solo para miembros.
Registrate o
iniciá sesiónSaludos.
