Si lo haces bien, podés intentar con un phishing.
Te montas un servidor con la página de logueo del router y con php hacés que los datos se guarden en un archivo de texto.
Para que no quede tan sospechoso, podés imprimir en pantalla algún "error" que se esté produciendo en el funcionamiento del router, diciendo que es necesario que ingrese para solucionarlo. Hasta podés hacer una especie de cuenta regresiva para redireccionar a la "página de logueo". (No sé si se entiende jeje. Medio que me enrosqué un poco para explicar la idea xD).
Te dejo esta imagen para que tengas una idea de lo que podés montar:
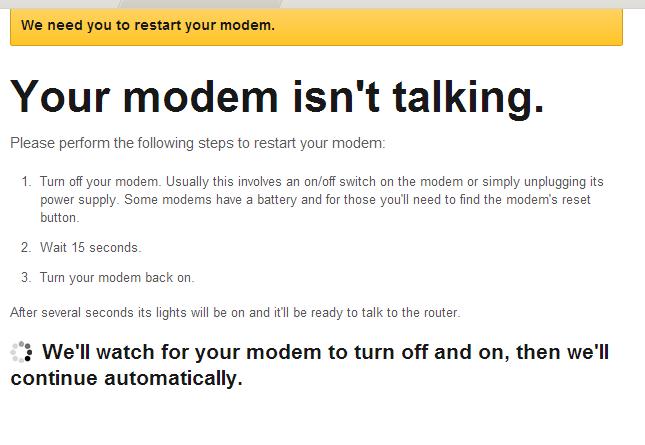
Podés poner una página de error como la anterior, pero en vez de poner los pasos, pones que vas a redireccionar a la página de logueo para solucionar el problema.
Saludos!
WhiZ
P.D.: Antes que esto, es mejor buscar una vulnerabilidad, pero en caso de que no encuentres nada, ya sabes

