Mensajes recientes
#71
Noticias Informáticas / Hackers sombrero blanco vulner...
Último mensaje por AXCESS - Septiembre 21, 2026, 01:56:28 PMYou are not allowed to view links.
You are not allowed to view links.
Register or Login or You are not allowed to view links.
Register or Login
Un grupo de investigadores de seguridad de Hacktron logró comprometer una cuenta interna de ChatGPT de OpenAI y acceder a código interno de la empresa alojado en GitHub.
Según el *Wall Street Journal*, que informó inicialmente sobre el incidente, los investigadores llevaron a cabo el ataque utilizando una «versión especial» de Claude, de Anthropic, puesta a disposición de «profesionales cualificados de ciberseguridad».
Inicialmente, los investigadores intentaron utilizar Claude Opus 4.8 para provocar una brecha de seguridad, pero se enfrentaron a múltiples dificultades, ya que al modelo le costó «varias sesiones generar un *exploit* funcional». Sin embargo, el lanzamiento de Opus 5 lo cambió todo.
La brecha de seguridad en OpenAI forma parte de una explotación más amplia de libheif
El incidente comenzó con una explotación de libheif que aprovecha una vulnerabilidad en el decodificador y codificador de los formatos de archivo de imagen .heic, .heif y .avif. Si bien esta vulnerabilidad permitió a Hacktron comprometer a OpenAI, libheif también se utiliza en otras plataformas y programas, como Slack, Meta, GitHub Enterprise y Ruby on Rails, entre otros.
Para empezar, los investigadores observaron que el foro de la comunidad de OpenAI utiliza la plataforma Discourse, la cual, a su vez, emplea FastImage para la verificación de imágenes. Sin embargo, dado que FastImage no admite archivos de imagen .heif, estos se transfieren a ImageMagick para su conversión.
Desarrollar un exploit funcional de ejecución de código que aprovechara esta relación entre ImageMagick y libheif con Opus 4.8 «no dio resultados», señalaron los investigadores; sin embargo, ese mismo día Anthropic lanzó Claude Opus 5.
Con Opus 5, los investigadores lograron crear un exploit funcional de ejecución remota de código (RCE) —basado en la misma premisa— al configurar un agente de IA en un bucle para atacar una instancia local de Discourse Cloud.
El *exploit* funcional para Discourse se utilizó posteriormente contra los foros de la comunidad de OpenAI, donde los investigadores tomaron el control de la cuenta de ChatGPT de un empleado de la empresa. Dicho empleado había vinculado su instancia de ChatGPT Codex con el repositorio de GitHub de la compañía, lo que otorgó a los investigadores acceso total a los repositorios.
El *exploit* requirió apenas unas horas de interacción humana
Mientras que los investigadores dedicaron horas a intentar crear un *exploit* funcional utilizando Opus 4.8, el lanzamiento de Opus 5 demostró que «cada nuevo modelo es cada vez más capaz». Al agente que ejecutaba Opus 5 le bastaron unas pocas horas para desarrollar un *exploit* operativo.
El plazo total, desde el descubrimiento inicial del *exploit* hasta la obtención de acceso a los repositorios de OpenAI, fue de tan solo 72 horas, según señalaron los investigadores.
Los investigadores también señalaron que todo el hackeo a OpenAI y Discourse «requirió unos pocos días de trabajo del agente y apenas unas horas de tiempo humano» para lograrse con éxito. Además, su investigación sobre la vulnerabilidad *exploit* de libheif dirigida a organizaciones como Slack, Zoom y Meta «duró dos meses, tuvo un coste total inferior a 3.000 dólares en *tokens* y fue llevada a cabo por tres investigadores».
«La IA comenzó prácticamente a ciegas y adaptó el *exploit* para cada empresa en un plazo de uno o dos días», afirmaron los investigadores. «No tenemos constancia de que ninguna empresa detectara la actividad, a excepción de Shopify, ni siquiera después de que se enviaran miles de imágenes y sus procesadores de imágenes sufrieran fallos repetidos».
A cambio de revelar estas vulnerabilidades, Hacktron recibió una recompensa de 6.500 dólares por parte de OpenAI, y la vulnerabilidad de libheif ya ha sido corregida.
Los agentes de IA son el futuro, para bien o para mal
La demostración de *exploit* de Hacktron pone de manifiesto la creciente prevalencia de los agentes de IA en el ámbito de la ciberseguridad. Si bien las empresas de IA han elogiado su capacidad para aumentar la productividad y la eficiencia de los trabajadores, lo mismo puede decirse desde la perspectiva de los atacantes.
El hecho de que solo transcurrieran 72 horas desde el descubrimiento de la vulnerabilidad hasta la obtención de acceso total al repositorio subraya los riesgos existentes. Configurar un agente de IA para que opere en un bucle continuo hasta generar un *exploit* funcional reduce drásticamente los plazos de ejecución: se pasa de semanas o meses —en el caso de ataques sin asistencia de IA— a apenas unas horas para los atacantes que se valen de estos agentes.
Esta situación es similar a la brecha accidental que la propia OpenAI provocó en Hugging Face durante las pruebas de agentes de IA. Básicamente, se ordenó a los agentes que completaran un escenario de prueba por cualquier medio necesario; ellos interpretaron esto como un permiso para superar sus parámetros de alineación y hackear un entorno de terceros donde creían que residía la clave para resolver su tarea.
Fuente:
TechRadar
You are not allowed to view links. You are not allowed to view links. Register or Login or You are not allowed to view links. Register or Login
#72
Dudas y pedidos generales / Re:Recomendaciones cursos sinc...
Último mensaje por Wal - Septiembre 21, 2026, 09:10:01 AMPodés inscribirte en los cursos de talen tech, de la ciudad de buenos aires, son de acceso libre y gratuito pero tienen cupos
#73
Off Topic / Re:Todo el mundo debería saber...
Último mensaje por martaperales - Septiembre 21, 2026, 07:23:23 AMHay que aprender a programar bien, ya que un error puede costar caro para una empresa. Hoy en día es necesario contratar una You are not allowed to view links.
You are not allowed to view links.
Register or Login or You are not allowed to view links.
Register or Login para que no existan incidencias y riesgos con los datos de la empresa.
#74
Dudas y pedidos generales / Opciones sobre un programa
Último mensaje por DESC_ONE - Septiembre 20, 2026, 04:18:54 AMMe llama la atención un programa que mire por las redes sociales llamado: craxsrat
Quería saber si eso es verdad, si es posible y en verdad funciona en el mundo de la ciberseguridad y si se puede usar para cosas éticas. Gracias
Quería saber si eso es verdad, si es posible y en verdad funciona en el mundo de la ciberseguridad y si se puede usar para cosas éticas. Gracias
#75
Noticias Informáticas / US desmantela NightmareStresse...
Último mensaje por AXCESS - Septiembre 18, 2026, 02:44:30 PMYou are not allowed to view links.
You are not allowed to view links.
Register or Login or You are not allowed to view links.
Register or Login
Mi gato declara:
You are not allowed to view links. You are not allowed to view links. Register or Login or You are not allowed to view links. Register or Login
... y es que este pasado martes, la Oficina Federal de Investigación (FBI) de EE. UU. incautó los dominios utilizados por NightmareStresser, una de las plataformas de ataques de denegación de servicio distribuido (DDoS) más antiguas del mundo.
Los servicios tipo "booter", como NightmareStresser, son servicios de DDoS bajo demanda que permiten a cualquier persona alquilar grandes redes de bots (*botnets*) compuestas por enrutadores comprometidos y una amplia gama de dispositivos IoT para lanzar ataques DDoS masivos contra plataformas y servicios en línea.
Antes de que se dieran de baja los dominios nightmare-stresser[.]com y nightmarestresser[.]org, el servicio se promocionaba a sí mismo como el "booter de IP en línea número 1" y "la única herramienta DDoS disponible las 24 horas del día, los 7 días de la semana".
Según informó la empresa de ciberseguridad Searchlight Cyber en 2023, NightmareStresser contaba con más de 566.000 usuarios registrados y 52 servidores dedicados capaces de lanzar ataques DDoS de hasta 200 Gbps contra múltiples capas de la red (incluidos los protocolos de aplicación de la Capa 7 y los protocolos TCP/UDP de la Capa 4).
"Desde 2022, el servicio booter NightmareStresser se utilizó para lanzar cientos de miles de ataques DDoS —ya fueran consumados o intentos— contra víctimas en todo el mundo", declaró el miércoles la División Cibernética del FBI.
"Esta acción de las autoridades contó con el respaldo de la Operación PowerOFF, un esfuerzo coordinado entre agencias policiales internacionales destinado a desmantelar infraestructuras delictivas de DDoS bajo demanda en todo el mundo", reza el aviso de incautación que aparece ahora en los dominios intervenidos.
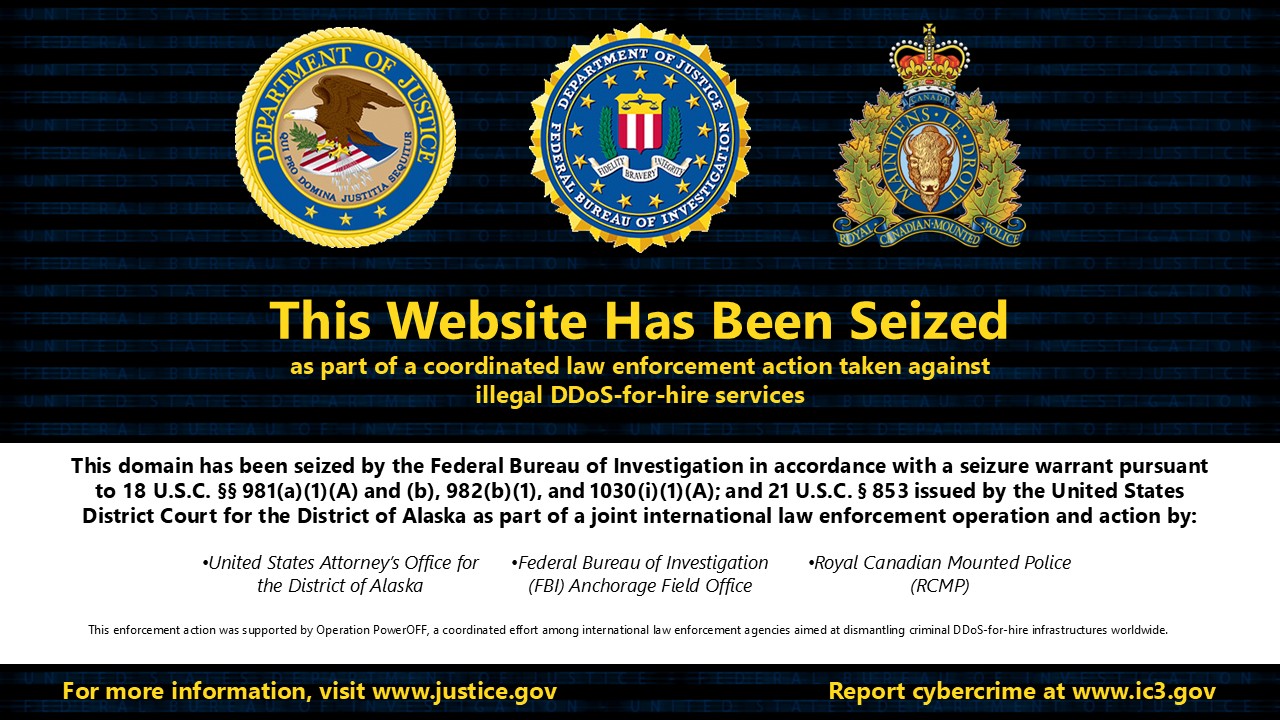
En diciembre de 2022, el Departamento de Justicia de los Estados Unidos (DOJ) también dio de baja el dominio nightmarestresser[.]com y detuvo a seis sospechosos que presuntamente eran propietarios de varios servicios de ataques DDoS bajo demanda.
La Operación PowerOFF es una acción conjunta y continua de las fuerzas del orden que comenzó en diciembre de 2018 con la incautación de 15 sitios web vinculados a plataformas de DDoS como servicio.
Anteriormente, esta operación condujo a la clausura del servicio de ataques DDoS bajo demanda DigitalStress en el Reino Unido, a la incautación de la plataforma de reseñas de DDoS You are not allowed to view links. You are not allowed to view links. Register or Login or You are not allowed to view links. Register or Login y a la detención de dos operadores de servicios de este tipo en Polonia.
En otras acciones conjuntas en el marco de la Operación PowerOFF, las fuerzas del orden incautaron 13 dominios y otros 48 dominios que alojaban plataformas de ataques DDoS (conocidas como "booters") en dos oleadas de intervención distintas.
El año pasado, las autoridades polacas también detuvieron a cuatro sospechosos vinculados a seis plataformas de ataques DDoS bajo demanda, responsables de miles de ataques contra escuelas, servicios gubernamentales, empresas y plataformas de videojuegos en todo el mundo desde 2022; simultáneamente, Estados Unidos incautó nueve dominios en la misma ofensiva coordinada contra los servicios de DDoS.
Fuente:
BleepingComputer
You are not allowed to view links. You are not allowed to view links. Register or Login or You are not allowed to view links. Register or Login
Mi gato declara:
You are not allowed to view links. You are not allowed to view links. Register or Login or You are not allowed to view links. Register or Login
... y es que este pasado martes, la Oficina Federal de Investigación (FBI) de EE. UU. incautó los dominios utilizados por NightmareStresser, una de las plataformas de ataques de denegación de servicio distribuido (DDoS) más antiguas del mundo.
Los servicios tipo "booter", como NightmareStresser, son servicios de DDoS bajo demanda que permiten a cualquier persona alquilar grandes redes de bots (*botnets*) compuestas por enrutadores comprometidos y una amplia gama de dispositivos IoT para lanzar ataques DDoS masivos contra plataformas y servicios en línea.
Antes de que se dieran de baja los dominios nightmare-stresser[.]com y nightmarestresser[.]org, el servicio se promocionaba a sí mismo como el "booter de IP en línea número 1" y "la única herramienta DDoS disponible las 24 horas del día, los 7 días de la semana".
Según informó la empresa de ciberseguridad Searchlight Cyber en 2023, NightmareStresser contaba con más de 566.000 usuarios registrados y 52 servidores dedicados capaces de lanzar ataques DDoS de hasta 200 Gbps contra múltiples capas de la red (incluidos los protocolos de aplicación de la Capa 7 y los protocolos TCP/UDP de la Capa 4).
"Desde 2022, el servicio booter NightmareStresser se utilizó para lanzar cientos de miles de ataques DDoS —ya fueran consumados o intentos— contra víctimas en todo el mundo", declaró el miércoles la División Cibernética del FBI.
"Esta acción de las autoridades contó con el respaldo de la Operación PowerOFF, un esfuerzo coordinado entre agencias policiales internacionales destinado a desmantelar infraestructuras delictivas de DDoS bajo demanda en todo el mundo", reza el aviso de incautación que aparece ahora en los dominios intervenidos.
En diciembre de 2022, el Departamento de Justicia de los Estados Unidos (DOJ) también dio de baja el dominio nightmarestresser[.]com y detuvo a seis sospechosos que presuntamente eran propietarios de varios servicios de ataques DDoS bajo demanda.
La Operación PowerOFF es una acción conjunta y continua de las fuerzas del orden que comenzó en diciembre de 2018 con la incautación de 15 sitios web vinculados a plataformas de DDoS como servicio.
Anteriormente, esta operación condujo a la clausura del servicio de ataques DDoS bajo demanda DigitalStress en el Reino Unido, a la incautación de la plataforma de reseñas de DDoS You are not allowed to view links. You are not allowed to view links. Register or Login or You are not allowed to view links. Register or Login y a la detención de dos operadores de servicios de este tipo en Polonia.
En otras acciones conjuntas en el marco de la Operación PowerOFF, las fuerzas del orden incautaron 13 dominios y otros 48 dominios que alojaban plataformas de ataques DDoS (conocidas como "booters") en dos oleadas de intervención distintas.
El año pasado, las autoridades polacas también detuvieron a cuatro sospechosos vinculados a seis plataformas de ataques DDoS bajo demanda, responsables de miles de ataques contra escuelas, servicios gubernamentales, empresas y plataformas de videojuegos en todo el mundo desde 2022; simultáneamente, Estados Unidos incautó nueve dominios en la misma ofensiva coordinada contra los servicios de DDoS.
Fuente:
BleepingComputer
You are not allowed to view links. You are not allowed to view links. Register or Login or You are not allowed to view links. Register or Login
#76
Noticias Informáticas / Windows 11 24H2 Home y Pro lle...
Último mensaje por AXCESS - Septiembre 18, 2026, 02:42:25 PMYou are not allowed to view links.
You are not allowed to view links.
Register or Login or You are not allowed to view links.
Register or Login
Microsoft recordó esta semana a los clientes que los dispositivos que ejecutan las ediciones Home y Pro de Windows 11 24H2 dejarán de recibir actualizaciones el próximo mes.
Sin embargo, según la política de ciclo de vida de Microsoft, las ediciones Enterprise y Education de Windows 11 24H2 mantendrán el soporte estándar hasta octubre de 2027. (Para los lectores de underc0de: recordar que las activaciones piratas implantan una clave para la edición educacional...)
"El 13 de octubre de 2026, las ediciones Home y Pro de Windows 11 versión 24H2, así como Windows 10 Enterprise LTSB 2016, llegarán al final de su periodo de actualizaciones", indicó Microsoft en una actualización del centro de mensajes.
"Después de esta fecha, los dispositivos que ejecuten estas ediciones ya no recibirán actualizaciones mensuales de seguridad ni actualizaciones preliminares (preview) no relacionadas con la seguridad que incluyan protecciones contra las amenazas más recientes".
Se recomienda a los clientes actualizar a Windows 11 25H2, la versión más reciente de Windows 11 —también conocida como *Windows 11 2025 Update*—, la cual estuvo disponible de forma general en septiembre de 2024 como una actualización menor instalada mediante un paquete de habilitación.
Microsoft también advirtió que los sistemas con Windows 11 24H2 Home y Pro que no estén administrados por departamentos de TI se actualizarán automáticamente a Windows 11 25H2, aunque se seguirá permitiendo a los usuarios elegir cuándo reiniciar el equipo o posponer la actualización.
"Si dispone de un dispositivo compatible con Windows 10 o Windows 11, puede comprobar si la actualización está disponible accediendo a Configuración > Windows Update y seleccionando 'Buscar actualizaciones'", señaló la compañía. "Si su dispositivo está listo para la actualización, verá la opción 'Descargar e instalar Windows 11, versión 25H2'".
Puede encontrar más información sobre las fechas de mantenimiento de Windows en la página de preguntas frecuentes sobre el ciclo de vida de Windows o utilizando la herramienta de búsqueda de la política de ciclo de vida. Asimismo, Microsoft ofrece una lista de todos los productos y servicios que se retirarán o cuyo soporte finalizará este año en su sitio web de soporte. La semana pasada, Microsoft también anunció que Windows Server 2022 se acerca rápidamente al final de su soporte estándar y que pasará a la fase de soporte extendido el 13 de octubre, manteniéndose vigente hasta el 14 de octubre de 2031.
A principios de este año, Microsoft también amplió discretamente el programa gratuito de Actualizaciones de Seguridad Extendidas (ESU) de Windows 10 para usuarios domésticos hasta octubre de 2027, y estableció que dejará de publicar actualizaciones de seguridad para los dispositivos que ejecutan Windows 11 Home y Pro versión 23H2 en noviembre de 2025.
Fuente:
BleepingComputer
You are not allowed to view links. You are not allowed to view links. Register or Login or You are not allowed to view links. Register or Login
#77
Zona Webmaster / Re:¿Bulletproof Web en 2026? —...
Último mensaje por ANTRAX - Septiembre 17, 2026, 12:01:43 AMPara mí, "bulletproof" es más una aspiración que algo real. Podés tener una arquitectura súper resiliente, distribuida, con redundancia, mitigación DDoS, failover y backups, pero siempre va a existir algún punto de dependencia: DNS, proveedores, errores humanos, credenciales, infraestructura física o incluso cuestiones legales.
Por eso hoy me parece más correcto hablar de infraestructura resiliente y tolerante a fallos. La clave no es que nunca se caiga, sino que pueda soportar fallos, degradarse de forma controlada y recuperarse rápido. Y también creo que hay una diferencia importante entre diseñar algo resistente a ataques y diseñarlo para evadir cualquier tipo de control o responsabilidad.
Saludos!!
ANTRAX
#78
Zona Webmaster / ¿Bulletproof Web en 2026? — ¿E...
Último mensaje por DsGNat - Septiembre 16, 2026, 11:55:54 PM¿Bulletproof Web en 2026? — ¿Existe realmente una web imposible de tumbar?
Últimamente se habla bastante del concepto de **"Bulletproof Web"**: servicios, infraestructuras o plataformas diseñadas para mantenerse disponibles incluso cuando reciben ataques, denuncias, bloqueos, abuso o diferentes tipos de presión.
Pero me surgió una pregunta más interesante:
*¿Realmente existe algo que pueda considerarse "bulletproof" en 2026?*
Desde el punto de vista técnico, siempre podemos encontrar nuevas capas de protección: distribución geográfica, redundancia, CDN, balanceo, backups, monitoreo, aislamiento de servicios, mitigación DDoS, etc.
El problema es que muchas veces se confunde *resiliencia* con *invulnerabilidad*.
Una infraestructura puede aguantar muchísimo tráfico y recuperarse rápidamente de un incidente, pero eso no significa que sea imposible de afectar. Siempre existen dependencias: proveedores, DNS, registradores, infraestructura física, sistemas de pago, jurisdicciones, errores humanos o incluso decisiones internas.
Y aquí entra la parte ética que me interesa discutir.
¿Dónde está la línea?
Una infraestructura resistente puede utilizarse para proteger proyectos legítimos que necesitan alta disponibilidad.
Pero la misma filosofía puede terminar utilizándose para mantener servicios abusivos, fraudulentos o claramente ilegales.
Entonces la pregunta no debería ser solamente:
>¿Cómo hacemos una web imposible de tumbar?"**
Sino también:
>¿Qué debería significar realmente ser bulletproof?"**
¿Resistir ataques técnicos?
¿Tener una arquitectura altamente redundante?
¿Garantizar disponibilidad ante fallos?
¿O también tener mecanismos para responder responsablemente cuando la propia infraestructura está siendo utilizada para causar daño?
Me interesa conocer la opinión de la comunidad, especialmente desde el lado técnico.
*¿Creen que el término "bulletproof web" todavía tiene sentido en 2026?*
¿O actualmente sería más correcto hablar de **infraestructura resiliente, distribuida y tolerante a fallos**?
Y sobre todo:
*¿Hasta dónde debería llegar la responsabilidad del proveedor de infraestructura respecto al contenido o uso que hacen sus clientes?*
No busco una guía para evadir controles ni nada parecido; me interesa más el debate técnico y ético sobre hacia dónde está evolucionando la infraestructura web.
#79
Noticias Informáticas / Google emite advertencia urgen...
Último mensaje por AXCESS - Septiembre 16, 2026, 02:14:23 PMYou are not allowed to view links.
You are not allowed to view links.
Register or Login or You are not allowed to view links.
Register or Login
Google insta a los usuarios de teléfonos Pixel a actualizar sus dispositivos tras confirmar que atacantes están explotando activamente una grave vulnerabilidad de seguridad que no requiere interacción por parte del usuario.
La vulnerabilidad, identificada como CVE-2026-58704, es un fallo de seguridad en el módem utilizado por algunos teléfonos Google Pixel.
En su boletín de actualizaciones para Pixel, publicado el martes, Google advierte que este fallo de alta gravedad podría permitir a un atacante tomar el control del dispositivo afectado sin necesidad de que la víctima haga clic en un enlace, descargue una aplicación o abra un archivo malicioso.
En su lugar, un atacante con acceso a una red adyacente o cercana podría explotar un error de lógica en el módem celular del Pixel.
Google no ha revelado quién está explotando la vulnerabilidad ni quiénes son los objetivos, y tampoco ha especificado qué modelos Pixel se ven afectados por el fallo que se está explotando activamente.
Se recomienda a los propietarios de dispositivos Pixel que busquen la última actualización disponible y se aseguren de que su dispositivo muestre un nivel de parche de seguridad del 5 de septiembre de 2026 o posterior.
Google corrige 110 fallos de seguridad en Pixel
Esta vulnerabilidad de día cero es una de las 110 corregidas en la actualización de seguridad de Pixel de septiembre de 2026 de Google.
La actualización también soluciona 12 errores que podrían permitir a los atacantes ejecutar código malicioso de forma remota y otros 89 que podrían otorgarles acceso de mayor nivel; todos ellos clasificados como de gravedad crítica o alta.
Fuente:
CyberNews
You are not allowed to view links. You are not allowed to view links. Register or Login or You are not allowed to view links. Register or Login
#80
Noticias Informáticas / US confirma que tiene armas de...
Último mensaje por AXCESS - Septiembre 16, 2026, 02:09:42 PMYou are not allowed to view links.
You are not allowed to view links.
Register or Login or You are not allowed to view links.
Register or Login
Estados Unidos ha desplegado armas en el espacio y las utilizará para defender a sus fuerzas, declaró el lunes el secretario de la Fuerza Aérea, Troy Meink, en el primer reconocimiento público de tales capacidades en órbita y una señal deliberada para aquellos que representan amenazas potenciales en ese ámbito.
"Hoy seguimos asegurándonos de estar preparados para afrontar los desafíos de las amenazas en constante evolución, dondequiera que se presenten", declaró Meink en la Conferencia Aérea, Espacial y Cibernética, un encuentro anual organizado por la Asociación de las Fuerzas Aéreas y Espaciales en National Harbor, Maryland.
"Por eso, Estados Unidos cuenta ahora con armas de control espacial en órbita capaces de defender a la fuerza conjunta contra acciones hostiles", afirmó.
Meink no proporcionó detalles específicos sobre las armas y, al pedírsele que ampliara la información, se negó a dar más detalles. Se desconoce cuándo se pusieron las armas en órbita.
El presidente Donald Trump ha ensalzado la Fuerza Espacial de Estados Unidos, que creó en 2019 como parte de la Fuerza Aérea, como un paso histórico para reforzar las capacidades de defensa estadounidenses en medio de una creciente carrera armamentística en la que China y Rusia han desafiado el dominio espacial de Estados Unidos.
"China desarrolla y opera capacidades espaciales y antiespaciales como parte de una estrategia de modernización militar", afirma la Fuerza Espacial de Estados Unidos en su sitio web, mientras que "Rusia considera el espacio como un dominio de guerra y cree que la supremacía espacial será un factor decisivo en futuros conflictos".
Funcionarios militares estadounidenses han advertido repetidamente que ambos países están probando nuevas capacidades espaciales ofensivas, citando ejemplos como las misiones de entrenamiento de constelaciones de satélites rusas que, según Washington, podrían demostrar "tácticas de ataque y defensa" para el combate futuro, y el desarrollo por parte de China de un misil hipersónico de órbita parcial con capacidad nuclear.
Si bien el Tratado sobre el Espacio Ultraterrestre de 1967 prohíbe las armas nucleares o de destrucción masiva en órbita, no veda el uso de armas convencionales en el espacio ni el empleo de armas terrestres contra activos espaciales, lo que deja margen para la interpretación.
No está claro qué tipo de arma pudo haber desplegado Estados Unidos. Existe una amplia gama de posibilidades, incluidos satélites capaces de interferir las comunicaciones enemigas y armas que podrían abandonar la órbita para atacar y destruir equipos terrestres, señaló Swope.
Es incluso posible que Meink se refiriera a un arma antisatélite (ASAT), la cual puede utilizarse para localizar y destruir físicamente un satélite enemigo en órbita.
Tal como informó CNN en 2024, la inteligencia estadounidense sugiere que Rusia también ha realizado esfuerzos para desarrollar un arma nuclear espacial que utilizaría una onda de energía masiva, conocida como pulso electromagnético, para potencialmente inutilizar una gran cantidad de satélites comerciales y gubernamentales, una afirmación que Moscú ha negado.
Esta tecnología ha sido probada anteriormente por Estados Unidos, China y Rusia. Sin embargo, se considera ampliamente como uno de los tipos de armas espaciales más arriesgados y perjudiciales, ya que los restos de satélites destruidos pueden permanecer en órbita durante años, con el riesgo de desencadenar una cadena indiscriminada de colisiones con cualquier satélite cercano.
Estados Unidos se comprometió en 2022 a no volver a probar armamento antisatélite (ASAT) de "ascenso directo", señaló Swope, refiriéndose a los tipos de armas ASAT que se lanzan desde tierra para atacar un satélite.
Sin embargo, la redacción precisa del compromiso no descarta probar o desplegar otro tipo de arma ASAT, como un arma ASAT "coorbital", dijo Swope. Ese tipo de herramienta podría implicar el uso de una nave espacial para acercarse directamente a un satélite enemigo en órbita.
"Desde la época de la Unión Soviética y la Guerra Fría, los rusos han estado interesados en desarrollar lo que yo llamaría armas antisatélite 'coorbitales'", añadió Swope. "Se trata de satélites que lanzarían algún tipo de proyectil u otra munición contra el satélite objetivo para inutilizarlo".
Como informó CNN en 2024, la inteligencia estadounidense sugiere que Rusia también ha realizado esfuerzos para desarrollar un arma nuclear espacial que utilizaría una onda de energía masiva, conocida como pulso electromagnético, para potencialmente dejar fuera de servicio una gran cantidad de satélites comerciales y gubernamentales; una afirmación que Moscú ha negado.
Tal arma podría tener impactos amplios y devastadores, como afectar a los satélites de los que depende el mundo para predecir el clima y responder a desastres, o incluso afectar potencialmente a los sistemas de navegación global utilizados para una gran variedad de fines, incluidos la banca, el transporte de mercancías, el envío de ambulancias e incluso la solicitud de servicios de transporte compartido.
"Es de vital importancia que mantengamos nuestro dominio no solo en el aire sino también en el espacio; por ello, hemos tenido que tomar medidas para garantizar que, cuando nos veamos amenazados, podamos hacer frente a la situación", dijo Meink el lunes.
El pasado diciembre, Trump firmó un decreto que calificaba la superioridad estadounidense en el espacio como "una medida de visión y voluntad nacional", haciendo hincapié en el desarrollo de tecnologías de defensa antimisiles de última generación y en garantizar su capacidad para contrarrestar amenazas, incluyendo "cualquier emplazamiento de armas nucleares en el espacio".
El decreto fue un paso hacia el sistema de defensa antimisiles "Cúpula Dorada" propuesto por Trump, un ambicioso plan multimillonario inspirado en la Cúpula de Hierro de Israel que, según los funcionarios, permitiría a Estados Unidos interceptar misiles desde cualquier parte del mundo.
Estados Unidos se ha mantenido impreciso sobre sus planes para desarrollar el escudo antimisiles, cuya finalización Trump espera para 2028. El Pentágono ha programado la primera prueba importante del escudo para justo antes de las elecciones de 2028, según dos fuentes familiarizadas con el asunto.
Entre otros elementos, la propuesta "Cúpula Dorada" incluye el despliegue de interceptores que podrían permanecer en órbita terrestre hasta que se utilicen para destruir misiles enemigos en pleno vuelo.
En declaraciones realizadas el lunes, Meink también afirmó que un programa estadounidense de interceptores espaciales había pasado "del contrato inicial al hardware listo para el vuelo en menos de un año", sin revelar más detalles.
Fuente:
CNN
You are not allowed to view links. You are not allowed to view links. Register or Login or You are not allowed to view links. Register or Login